 Introducción
En la primera parte de nuestra nueva serie sobre seguridad de la información, presentamos un enfoque simple para ayudarlo a archivar, realizar copias de seguridad o destruir gran parte de la información que puede estar causándole preocupaciones. Luego podrá concentrar su energía (y sus recursos limitados) en implementar medidas de seguridad adecuadas para la información con la que trabaja. Primero, en este artículo debemos ayudarte a responder:
- ¿Cuál es su información más valiosa y sensible?
La seguridad de la información se está convirtiendo rápidamente en uno de los mayores problemas que enfrentan las organizaciones benéficas modernas. Lamentablemente, la preocupación no se está traduciendo en acciones. Esta situación se debe a una serie de factores:
- La gran cantidad de información ya acumulada.
- La creación y adquisición incontrolada de información en el futuro.
- Falta de recursos (o falta de asignación presupuestaria a la seguridad de la información).
- Falta de voluntad o incapacidad para cambiar.
- Espero que algunas herramientas protejan todo de todos los posibles ataques.
- Confusión sobre qué hacer.
Es esencial comenzar lo antes posible porque el desafío será mayor cada día que pase. La realidad es que no será posible proteger toda tu información de todas las formas posibles en que pueda verse comprometida, por lo que debes priorizar. El primer paso es identificar qué está intentando proteger y por qué.
Al abordar este problema, suele ser útil distinguir entre dos tipos de activos de información según el papel que desempeñan dentro de su organización:
- Operacional: Garantizar el funcionamiento administrativo de su organización.
- Estratégico: Lograr el cambio deseado por su organización en el mundo.
Esta distinción puede tener algunas áreas grises, pero en general es una buena manera de dividir los activos de información de su organización para que puedan abordarse por separado.
Valor
La seguridad de la información suele tener una connotación negativa. Por ejemplo, se la percibe a menudo como prohibitiva, al prohibir ciertas formas de trabajar o el uso de herramientas preferidas. También se la suele ver como una imposición, que dificulta innecesariamente el trabajo. Si esta es su percepción, es probable que el asesoramiento que ha recibido hasta ahora no haya tenido en cuenta un elemento esencial: el valor que la información tiene en su trabajo.
Parte de su información tendrá valor en las operaciones eficientes de su organización, como la nómina o los recursos humanos. Es probable que las obligaciones legales y financieras desempeñen un papel importante en la solución para proteger esta información operativa. Otra información respaldará su trabajo de promoción. Simplemente resaltar un problema no atraerá la atención del público ni de aquellos en el poder sobre quienes se busca influir; La evidencia de su posición es esencial para una promoción exitosa. Como tal, esta información es necesaria para lograr sus objetivos estratégicos.
La información estratégica no es estática. Debe compartirse con las personas adecuadas y utilizarse para generar nueva información, como informes, infografías y campañas que conecten con el público objetivo. Las actividades que involucren activos de información de alto valor pueden llevarse a cabo con menor seguridad cuando se justifique por el deseo de maximizar el valor estratégico del activo. Sin embargo, si bien recibirá el reconocimiento cuando las cosas salgan bien, también debe asumir la responsabilidad si no se cumplen las expectativas. Por lo tanto, además del valor, debe considerar el daño que podría resultar si algo sale mal.
Daño
Las organizaciones benéficas que se esfuerzan por lograr un cambio positivo en el mundo no son vistas por todos de manera positiva. Cambiar el status quo significa inevitablemente que algunos, que están contentos con la situación actual, se verán amenazados por sus acciones. Si bien los daños potenciales a veces pueden limitarse a sentimientos negativos o apatía, algunas consecuencias pueden ser mucho más graves. Si bien algunas de sus actividades pueden basarse en información disponible públicamente, otras pueden requerir aportes de fuentes confidenciales. Los denunciantes que aportan pruebas de irregularidades suelen correr el mayor riesgo.
Debe haber cierta consideración sobre el riesgo que corren las personas que trabajan con usted. Aquellos que le confían información merecen cierta medida de protección por su parte. Debe considerar los posibles daños que podrían surgir si se compromete la seguridad de esta información. Estas consecuencias podrían variar desde molestias hasta posibles multas regulatorias para su organización; También pueden incluir que la fuente pierda su trabajo o incluso enfrente un proceso penal. En los casos más graves, la fuente o un miembro de su personal puede enfrentar represalias por sus acciones en forma de lesiones, secuestro, tortura o muerte.
Si bien es fundamental que consideres el peor escenario posible, no toda tu información provocará daños graves en caso de verse comprometida. Por lo tanto, también debes tener en cuenta la probabilidad al priorizar tus activos de información.
Probabilidad
A menudo se dice que la seguridad es demasiado cara y consume mucho tiempo cuando no es necesaria, pero muy barata y merece la pena cuando es necesaria. Desafortunadamente, nunca podemos saber con certeza cuándo será necesario, por lo que debemos proceder sistemáticamente sobre la base del riesgo más que de la certeza. Determinar la probabilidad de que algo suceda no es una ciencia pero tampoco es arbitrario.
En lo que respecta al valor de la información, es importante determinar tanto su valor potencial como el momento en que se espera materializarlo. Por ejemplo, es poco probable que la información que se ha conservado durante años sin utilizarse tenga un gran valor para la organización en el futuro. Esto no significa que la información carezca de valor intrínseco, sino que su valor puede ser menor en comparación con otras actividades y prioridades planificadas por la organización.
En lo que respecta al daño , existen muchos factores que determinan si algo es probable que ocurra o no. Debes considerar quién es el adversario, qué daño pretende infligir y si tiene la capacidad para hacerlo. También deberás evaluar si realmente lo infligiría incluso si está dentro de sus capacidades. Por ejemplo, la publicidad negativa puede disuadir a ciertos actores —como las corporaciones— de actuar de una manera determinada, mientras que otros —como gobiernos, bandas del crimen organizado y grupos de presión— pueden no tener tales inhibiciones.
Próximos pasos
Debe considerar los diferentes tipos de información que posee y tratar de comprender mejor tanto su valor para su trabajo como los daños que podría sufrir usted y otros si un atacante los comprometiera.
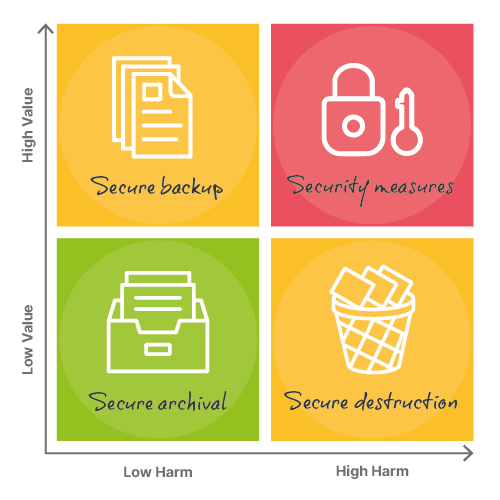
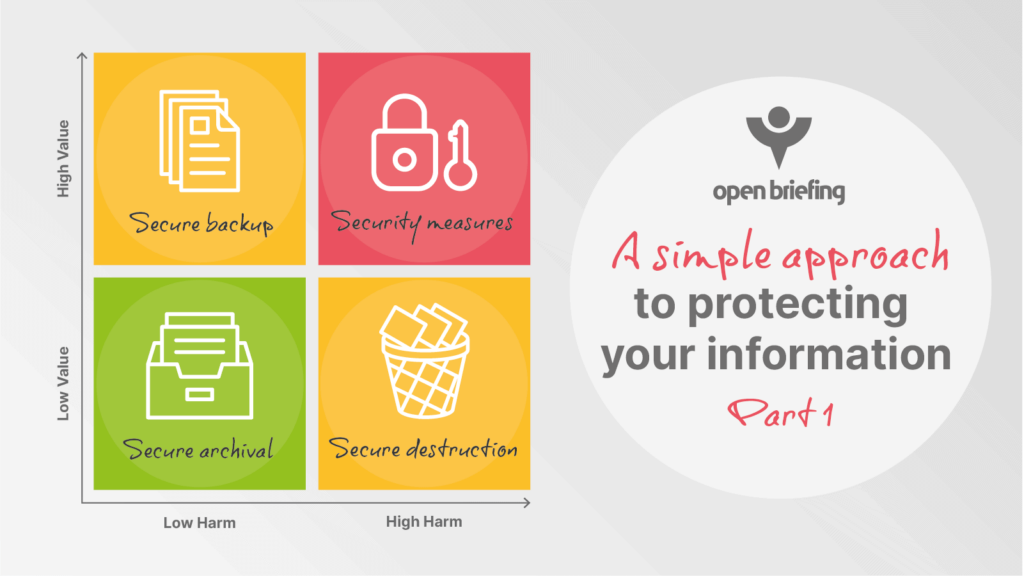
Si bien hay una serie de posibles sistemas de puntuación de riesgos que podrían utilizarse para decidir por dónde empezar, en esta etapa suele ser mejor un enfoque simplificado. El enfoque puede volverse más sofisticado y detallado según sea necesario con el tiempo. El diagrama aquí establece cuatro categorías amplias de acción basadas en el valor potencial y los daños de sus diferentes activos de información.
La información de bajo valor y con bajo potencial de daño debe considerarse para su archivo seguro, mientras que la información de bajo valor pero con alto potencial de daño debe considerarse para su destrucción segura. La información de alto valor con bajo potencial de daño podría beneficiarse de copias de seguridad seguras limitadas para protegerla contra la destrucción o modificación accidental o maliciosa.
La información de alto valor que podría causar graves daños es un poco más compleja, y es un buen punto de partida para implementar medidas de seguridad adecuadas. Si no está dispuesto o no puede realizar ninguna mejora en la seguridad de su información más sensible y valiosa, entonces debe preguntarse por qué. (¿Es porque no puede identificar esta información?)
Conclusión
Al considerar el valor y los daños potenciales de su información operativa y estratégica y la probabilidad de que ese valor o daño se materialice, también debería estar en condiciones de tomar algunas acciones basadas en esta evaluación inicial, que incluyen:
- Archivo seguro.
- Copia de seguridad segura.
- Destrucción segura.
De esta forma, habrá archivado, respaldado o eliminado gran parte de la información que le preocupaba. ¡Este es un excelente punto de partida! Ahora puede concentrar su energía (y sus recursos limitados) en implementar las medidas de seguridad adecuadas para la información más valiosa y confidencial con la que trabaja. En el siguiente artículo , le ayudaremos a responder primero a la pregunta: ¿dónde se encuentra esta información?