Introducción
El enfoque descrito hasta ahora en esta serie sobre seguridad de la información consta de cuatro preguntas:
- ¿Cuál es su información más valiosa y sensible?
- ¿Dónde está esta información?
- ¿Dónde debería estar esta información?
- ¿Qué objetivo de seguridad de la información busca alcanzar?
Estas preguntas le ayudarán a priorizar la información, reducir la superficie de ataque y determinar el objetivo de las medidas de seguridad que implementará. La quinta y última pregunta es:
- ¿Qué medidas de seguridad contribuirán a lograr el objetivo identificado?
Medidas
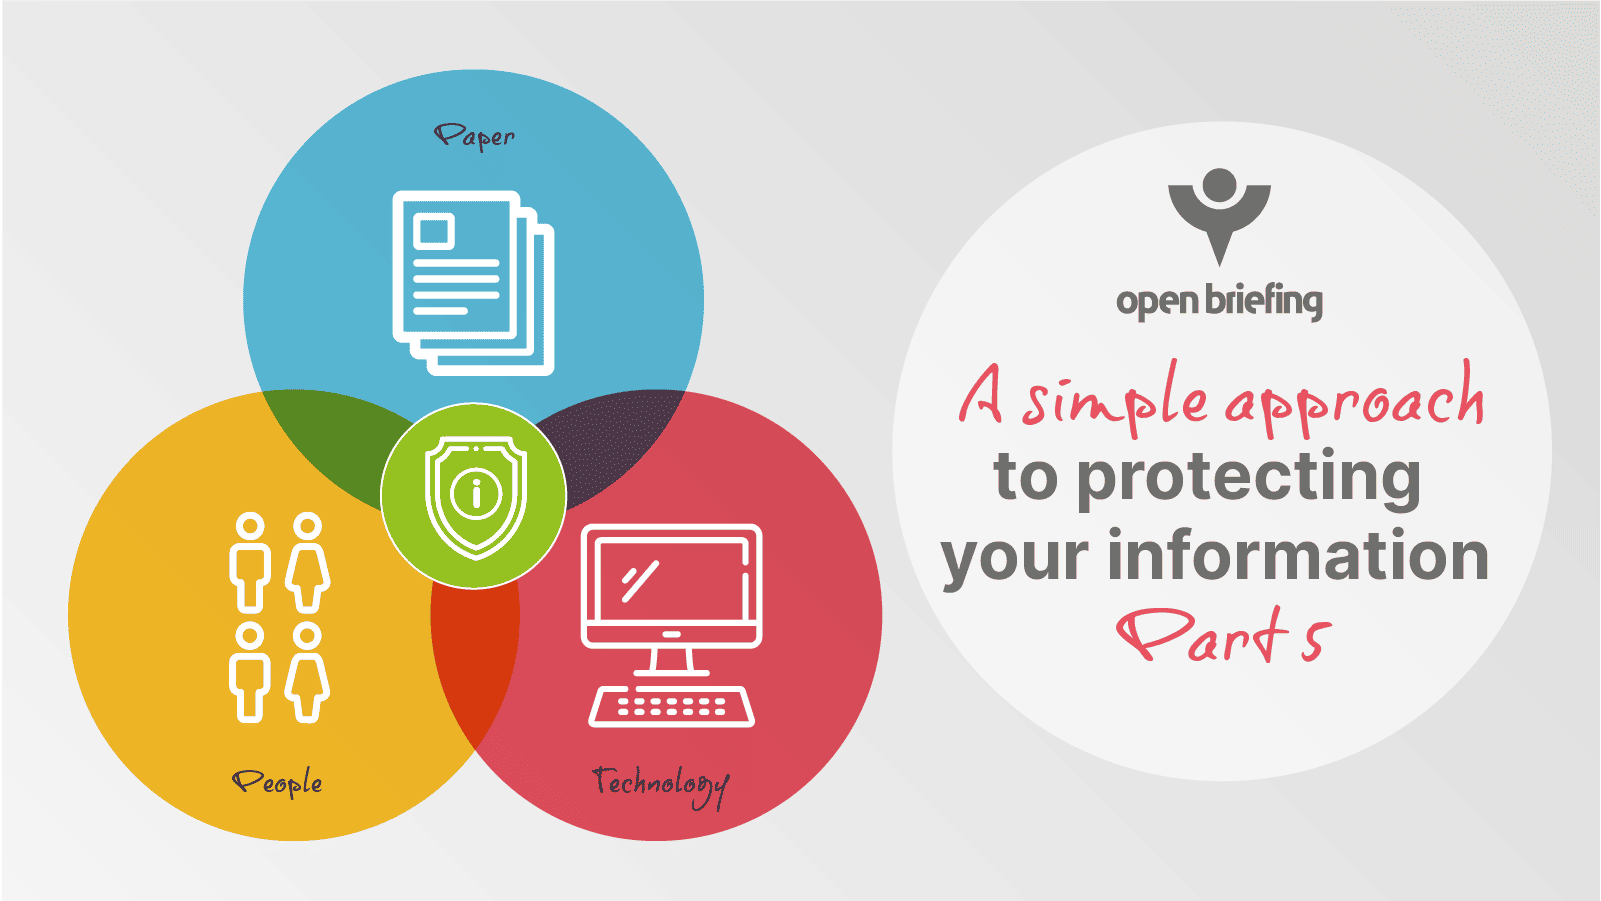
 Las medidas de seguridad de la información se dividen en términos generales en tres categorías:
- Papel. Políticas, procedimientos y lineamientos.
- Personas. Roles, responsabilidades y prácticas.
- Tech. Requisitos e implementación.
Es esencial que para cada uno de sus activos de información más valiosos y sensibles se considere una combinación de medidas en las tres categorías. Además, las medidas deben ser complementarias y reforzarse mutuamente. Si las medidas se consideran de forma aislada, pueden ser contradictorias o entrar en conflicto entre sí y correr el riesgo de socavar sus objetivos de seguridad.
Un ejemplo real de medidas potencialmente contradictorias es una organización que adopta la medida teórica de una política que prohíbe el uso del cifrado de extremo a extremo para garantizar la disponibilidad de la información si un miembro del equipo se marcha, mientras que, al mismo tiempo, exige al personal que implemente medidas tecnológicas para proteger la confidencialidad de las comunicaciones entre dispositivos incluso si el proveedor de servicios se ve comprometido.
Papel
Las medidas documentales consisten en políticas generales y procedimientos más detallados sobre cómo debe gestionarse la información. También pueden incluir directrices u otros consejos que complementen las políticas y los procedimientos oficiales.
Una forma práctica de iniciar el proceso de redacción es comenzar con un enfoque ascendente. Esto comienza con la captura de lo que están haciendo actualmente en la práctica los miembros del equipo y la tecnología que utilizan para obtener la información de mayor prioridad. Una vez que se sepa esto, se puede hacer oficial sin cambios o se pueden introducir mejoras incrementales y sostenibles para producir la primera versión. Los procedimientos identificados de esta manera pueden promoverse como políticas una vez que se considere que logran suficientemente el objetivo identificado.
Si bien las políticas tienden a requerir un proceso más complicado para actualizarse, los procedimientos generalmente pueden actualizarse siempre que sigan siendo compatibles con la política aprobada. No obstante, es importante que las revisiones no sean tan frecuentes como para que seguir el procedimiento sea un objetivo móvil para los miembros del equipo.
Personas
El papel no es la realidad; se necesita gente para implementarlo. Una forma práctica de empezar es de arriba hacia abajo. Como mínimo, el director ejecutivo tendrá la responsabilidad general de la seguridad de la información de la organización; sin embargo, es poco probable que tenga la capacidad, la experiencia y los conocimientos necesarios para gestionarla a diario. Por lo tanto, la delegación es fundamental.
La responsabilidad diaria puede delegarse a un rol específico. Esto no implica que la persona en dicho rol sea responsable de la seguridad de la información de la organización, sino que se encargará de implementar las políticas y garantizar el cumplimiento de los procedimientos, por ejemplo. También puede delegar responsabilidades a otros roles, como gestores de programas o responsables de la información designados. La delegación, en cualquier nivel, debe ir acompañada de una descripción clara de los recursos disponibles y de los requisitos de presentación de informes (como los incumplimientos normativos).
En un mundo ideal, las personas implementarían todas las políticas y procedimientos y cumplirían con todas las responsabilidades de su puesto. Desafortunadamente, la realidad es diferente. Es fundamental observar cómo se maneja la información en la práctica . Cabe destacar que el incumplimiento de las políticas o los errores al implementar los procedimientos por parte de los miembros del equipo pueden indicar que algunos elementos son poco prácticos o inadecuados. Por lo tanto, en lugar de medidas disciplinarias, un incumplimiento podría abordarse mejor mediante una revisión de los documentos, por ejemplo.
Tecnología
El papel de la tecnología en las ONG modernas suele estar determinado por sus funcionalidades. Sin embargo, en lugar de comenzar con las funcionalidades de los posibles dispositivos y servicios, y luego intentar protegerlos, conviene empezar por los requisitos. Estos requisitos deben abarcar tanto las funciones necesarias como las propiedades de seguridad deseadas. Solo cuando se hayan especificado completamente los requisitos, se debe considerar la implementación adecuada (es decir, el dispositivo o servicio que se podría utilizar). Es importante tener en cuenta que algunas implementaciones pueden tener funcionalidades que van más allá de los requisitos, y será necesario considerar los riesgos de seguridad de la información que conllevan; el hecho de que usted no utilice una funcionalidad no significa que los adversarios no la utilicen si les permite alcanzar sus objetivos.
Por ejemplo, es posible que necesite comunicarse y recibir información de un colega en tiempo real. Esto excluye el correo electrónico, pero las llamadas telefónicas, los SMS, las videoconferencias y la mensajería instantánea cumplirían con este requisito. Sin embargo, es posible que también deba comunicar esta información de forma confidencial. Esto descarta aún más las llamadas telefónicas y los SMS, pero los servicios de videoconferencia y mensajería instantánea que implementan correctamente el cifrado de extremo a extremo pueden satisfacer sus necesidades. Luego podrá explorar servicios específicos a la luz de requisitos adicionales, como el costo o la facilidad de uso.
En el ejemplo anterior, los requisitos para el servicio de comunicación son tiempo real, cifrado de extremo a extremo, rentabilidad y facilidad de uso; sin embargo, no todos estos requisitos pueden cumplirse con los servicios (implementaciones) disponibles en el mercado, por lo que es necesario considerar qué factores son los más importantes o si el uso de múltiples tecnologías y un ajuste de los procedimientos pueden compensar las deficiencias. (Cabe destacar que estos requisitos son insuficientes, ya que solo se refieren a la información en tránsito y no consideran la seguridad de la información en uso en los dispositivos ni la información almacenada cuando estos están apagados).
Conclusión
Una vez que haya determinado las medidas más adecuadas en cuanto a documentación, personal y tecnología para alcanzar sus objetivos de seguridad, regístrelas en una lista de prioridades. Esta sencilla lista le permitirá priorizar la implementación de las medidas en función de los recursos disponibles (tiempo y presupuesto) y llevar un registro de lo que se ha completado, lo que está en curso y lo que aún queda por hacer.
Para las organizaciones que no saben cómo empezar a mejorar la seguridad de su información, esta serie de artículos proporciona un punto de partida y un enfoque sistemático para abordar este difícil tema en el futuro. Sin saber cuál es su información más valiosa y sensible, ¿cómo puede estar seguro de que la está protegiendo? Sin saber dónde está y dónde debería estar, ¿cómo puede estar seguro de que ha adoptado medidas en los lugares y en el momento adecuados? Sin conocer el objetivo de sus medidas de seguridad de la información, ¿cómo puede saber si lo ha logrado o lo está socavando? Y sin priorizar ni asignar recursos a medidas de seguridad específicas, ¿cómo protegerá adecuadamente su información valiosa y confidencial?
Este enfoque es muy diferente de la seguridad digital, que se centra en la implementación de medidas generales (normalmente basadas en tecnología). La seguridad digital es esencial para la seguridad de la información, pero no es suficiente. El enfoque de seguridad de la información se basa en el riesgo y es más complejo, pero esta complejidad existe por una buena razón: ¡está diseñado para evitar que los adversarios comprometan su información valiosa y sensible!